Der Webbrowser war lange Zeit vor allem eines: ein Programm zum Aufrufen von Webseiten. Diese Sichtweise ist in modernen IT-Umgebungen inzwischen überholt. Für viele Beschäftigte ist der Browser heute die wichtigste Arbeitsplattform überhaupt.
E-Mail, Dokumentenmanagement, Personalverwaltung, Ticketsysteme, Fachanwendungen, Videokonferenzen, Cloudspeicher, Projektmanagement, ERP-Systeme und zunehmend auch Anwendungen mit künstlicher Intelligenz werden direkt über den Browser genutzt.
Damit verändert sich seine Rolle grundlegend.
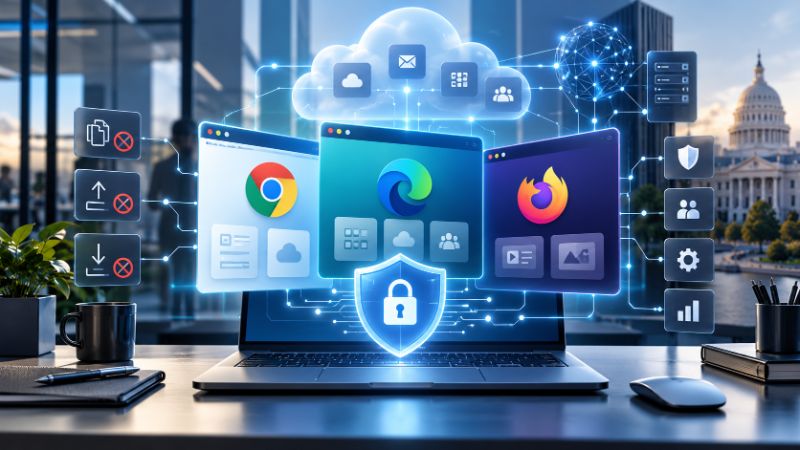
Chrome, Microsoft Edge und Firefox sind nicht mehr lediglich Werkzeuge zur Darstellung von Webseiten. In Unternehmen und Behörden entwickeln sie sich zunehmend zu einem Bestandteil der Sicherheitsarchitektur.
Der Browser entscheidet darüber, welche Anwendungen erreichbar sind, welche Dateien hoch- oder heruntergeladen werden dürfen, welche Erweiterungen genutzt werden können, ob sensible Inhalte kopiert werden dürfen und welche Daten überhaupt eine Organisation verlassen können.
Gerade durch Cloud-Dienste und generative KI wird diese Entwicklung noch einmal erheblich beschleunigt.
Der Browser ist zum Arbeitsplatz geworden
Noch vor einigen Jahren bestand ein typischer Büroarbeitsplatz hauptsächlich aus lokal installierten Anwendungen.
Textverarbeitung, Tabellenkalkulation, E-Mail-Programme oder Fachverfahren liefen direkt auf dem PC. Daten wurden überwiegend auf internen Servern gespeichert.
Heute sieht das häufig vollkommen anders aus.
Viele Anwendungen werden als Software as a Service bereitgestellt. Die eigentliche Software läuft dabei nicht mehr auf dem Arbeitsplatzrechner, sondern im Rechenzentrum eines Dienstleisters oder in einer Cloudplattform.
Die Beschäftigten benötigen lediglich noch einen Browser.
Typische Beispiele sind:
- Microsoft 365
- Google Workspace
- SharePoint
- ServiceNow
- Salesforce
- Jira
- Confluence
- Webmail-Systeme
- Dokumentenmanagementsysteme
- digitale Personalakten
- Online-Fachverfahren
- Cloudspeicher
- Verwaltungsportale
- Kollaborationsplattformen
Hinzu kommen inzwischen zahlreiche KI-Dienste wie ChatGPT, Microsoft Copilot, Gemini, Claude, DeepSeek oder Perplexity.
Der Browser wird dadurch zu einer Art universellem Client für die Unternehmens-IT.
Genau deshalb wird er aus Sicherheitssicht immer wichtiger.
Der Browser verbindet interne Daten mit externen Diensten
Die besondere Rolle des Browsers entsteht dadurch, dass er zwei Welten miteinander verbindet.
Auf der einen Seite befinden sich interne Informationen einer Organisation.
Das können beispielsweise sein:
- personenbezogene Daten,
- Vertragsunterlagen,
- interne Dokumente,
- Finanzinformationen,
- Personalinformationen,
- Quellcode,
- Protokolldateien,
- Zugangsdaten,
- vertrauliche Besprechungsunterlagen oder
- Informationen aus Fachverfahren.
Auf der anderen Seite stehen unzählige externe Webdienste.
Über den Browser können Informationen innerhalb weniger Sekunden von der internen Umgebung zu einem externen Anbieter übertragen werden.
Dafür ist nicht einmal Schadsoftware erforderlich.
Ein Mitarbeiter kann beispielsweise einen Text aus einem internen Dokument markieren, kopieren und anschließend in das Eingabefeld eines KI-Dienstes einfügen.
Technisch handelt es sich lediglich um:
Kopieren → Browser öffnen → Einfügen
Aus Sicht der Informationssicherheit kann daraus jedoch eine externe Datenübertragung entstehen.
Gerade deshalb reicht es nicht mehr aus, lediglich den Netzwerkzugang zu kontrollieren.
Copy & Paste wird zum Sicherheitsproblem
Die Zwischenablage gehört zu den selbstverständlichsten Funktionen eines Computers.
Genau darin liegt das Problem.
Beschäftigte kopieren täglich Informationen aus Anwendungen, Tabellen, Dokumenten, E-Mails und Webseiten.
Solange diese Informationen innerhalb der Organisation bleiben, ist das normalerweise unproblematisch.
Anders sieht es aus, wenn Inhalte anschließend in externe Webanwendungen eingefügt werden.
Ein Beispiel:
Ein Mitarbeiter erstellt eine Zusammenfassung eines Vorgangs. Um den Text sprachlich verbessern zu lassen, kopiert er den gesamten Inhalt in einen öffentlich verfügbaren KI-Dienst.
Im Text befinden sich jedoch personenbezogene oder interne Informationen.
Der Mitarbeiter wollte möglicherweise überhaupt keine Daten preisgeben. Aus seiner Sicht sollte lediglich ein Text verbessert werden.
Aus Sicht der IT-Sicherheit hat trotzdem eine Informationsübertragung stattgefunden.
Moderne Browser-Sicherheitslösungen setzen deshalb zunehmend direkt an solchen Aktionen an.
Microsoft Edge for Business kann beispielsweise in Kombination mit Microsoft Purview DLP Aktivitäten wie Zwischenablageoperationen, Dateiübertragungen und Drucken überwachen oder blockieren. Microsoft nennt dabei ausdrücklich auch nicht verwaltete generative KI-Anwendungen wie ChatGPT, DeepSeek und Gemini als mögliche Ziele solcher Richtlinien.
Auch Firefox Enterprise verfügt mittlerweile über integrierte DLP-Funktionen. Administratoren können für ausgewählte Websites unter anderem das Einfügen von Inhalten, Datei-Uploads, Downloads und Drucken blockieren oder mit einer Warnung versehen. Die Prüfung kann dabei direkt auf dem Gerät erfolgen.
Datei-Uploads sind ein weiterer kritischer Datenkanal
Noch problematischer als Copy & Paste können Datei-Uploads sein.
Viele moderne Webanwendungen unterstützen Drag-and-Drop.
Eine Datei muss lediglich aus dem Explorer oder Dateimanager in ein Browserfenster gezogen werden.
Innerhalb weniger Sekunden kann damit beispielsweise eine komplette:
- PDF-Datei,
- Excel-Tabelle,
- CSV-Datei,
- Präsentation,
- Logdatei,
- Datenbankausgabe oder
- ZIP-Datei
an einen externen Dienst übertragen werden.
Auch KI-Dienste unterstützen zunehmend die Analyse kompletter Dateien.
Das ist äußerst praktisch.
Gleichzeitig entsteht ein neuer Datenabflusskanal.
Ein Benutzer könnte beispielsweise eine interne Excel-Datei in einen KI-Dienst hochladen und die KI darum bitten:
„Fasse die wichtigsten Punkte zusammen.“
Aus fachlicher Sicht klingt das sinnvoll.
Aus Sicht von Datenschutz und Informationssicherheit kann es jedoch hochproblematisch sein.
Auch Downloads sind sicherheitsrelevant
Beim Thema Browser-Sicherheit denken viele zunächst nur an Daten, die eine Organisation verlassen.
Downloads betreffen die entgegengesetzte Richtung.
Dateien gelangen aus dem Internet auf einen Arbeitsplatz.
Auch daraus entstehen Risiken.
Beispiele sind:
- Schadsoftware,
- manipulierte Office-Dokumente,
- gefährliche Skripte,
- unerwünschte Programme,
- nicht genehmigte Browser-Erweiterungen oder
- vertrauliche Daten, die auf nicht ausreichend geschützten Geräten gespeichert werden.
Moderne Enterprise-Browser können deshalb auch Downloadprozesse stärker kontrollieren.
Google erweitert beispielsweise Chrome Enterprise kontinuierlich um entsprechende Schutzmechanismen. In Chrome Enterprise Premium gehören Data-Loss-Prevention-Funktionen, Datei- und URL-Prüfungen sowie weitere Schutzmechanismen direkt zum Browser-Sicherheitskonzept.
Diese Entwicklung zeigt sehr deutlich: Der Browser wird zunehmend selbst zu einem Kontrollpunkt für Datenbewegungen.
Warum klassische Webfilter nicht mehr ausreichen
Traditionelle Webfilter verfolgen meistens einen relativ einfachen Ansatz:
Eine Website ist erlaubt oder gesperrt.
Das funktionierte lange Zeit gut.
Bestimmte Kategorien konnten beispielsweise blockiert werden:
- Malware-Seiten,
- Glücksspiel,
- Filesharing,
- anonymisierende Dienste,
- soziale Netzwerke oder
- unerwünschte Cloudspeicher.
Das Problem moderner Anwendungen ist jedoch wesentlich komplexer.
Eine Organisation möchte ChatGPT möglicherweise nicht vollständig sperren.
Vielleicht darf der Dienst für allgemeine Recherchen verwendet werden.
Gleichzeitig sollen jedoch keine vertraulichen Daten hineinkopiert oder Dateien hochgeladen werden.
Ein klassischer Webfilter kennt häufig nur:
erlaubt
oder
gesperrt
Moderne Browser-Sicherheit benötigt dagegen deutlich differenziertere Entscheidungen.
Beispielsweise:
Website aufrufen: erlaubt
öffentliche Informationen eingeben: erlaubt
vertraulichen Text einfügen: blockiert
interne Datei hochladen: blockiert
Ausgabe herunterladen: erlaubt
Genau an diesem Punkt verschwimmen die Grenzen zwischen Webfilter, Browser-Management und Data Loss Prevention.
Browserrichtlinien werden zum zentralen Sicherheitsinstrument
Unternehmensbrowser verfügen inzwischen über umfangreiche Richtliniensysteme.
Damit können Administratoren sehr detailliert festlegen, wie sich ein Browser verhalten soll.
Typische Richtlinien betreffen beispielsweise:
- Startseiten,
- Proxyserver,
- Cookies,
- Passwortspeicherung,
- Browser-Erweiterungen,
- Zertifikate,
- Downloads,
- Dateiuploads,
- Druckfunktionen,
- Zwischenablage,
- Entwicklertools,
- Webseitenberechtigungen,
- Safe-Browsing-Funktionen,
- Updates,
- Telemetrie und
- Zugriff auf bestimmte Internetseiten.
Diese Richtlinien können zentral verteilt werden.
Damit muss nicht jeder einzelne Arbeitsplatz manuell konfiguriert werden.
Je nach Plattform erfolgt die Verwaltung beispielsweise über:
- Gruppenrichtlinien,
- Microsoft Intune,
- Cloud-Management-Plattformen,
- zentrale Browser-Konsolen oder
- Konfigurationsdateien.
Browser-Management wird damit Teil des regulären Endpoint- und Sicherheitsmanagements.
Chrome Enterprise
Google bündelt seine Unternehmensfunktionen unter dem Namen Chrome Enterprise.
Dabei ist wichtig: Es existiert nicht einfach ein vollkommen separater „Enterprise-Browser“. Unternehmen können den regulären Chrome-Browser zentral verwalten und mit Enterprise-Funktionen ergänzen. Google unterscheidet dabei unter anderem zwischen Chrome Enterprise Core und Chrome Enterprise Premium.
Chrome Enterprise Core ermöglicht eine zentrale cloudbasierte Verwaltung.
Administratoren können damit unter anderem:
- Richtlinien definieren,
- Browser verwalten,
- Erweiterungen kontrollieren,
- Browserversionen überwachen und
- Sicherheitsereignisse auswerten.
Die Verwaltung funktioniert dabei betriebssystemübergreifend.
Mit Chrome Enterprise Premium kommen weitergehende Sicherheitsmechanismen hinzu.
Dazu gehören insbesondere Funktionen zur Data Loss Prevention sowie zusätzliche Schutzmechanismen für den Zugriff auf Web- und SaaS-Anwendungen.
Google positioniert den Browser damit ausdrücklich als Bestandteil einer Zero-Trust- und Data-Security-Strategie.
Microsoft Edge for Business
Microsoft verfolgt mit Edge for Business einen ähnlichen Ansatz, integriert den Browser allerdings sehr eng in die eigene Sicherheitsplattform.
Besonders interessant ist die Verbindung mit:
- Microsoft Entra ID,
- Microsoft Intune,
- Microsoft Defender und
- Microsoft Purview.
Dadurch lassen sich Browserrichtlinien mit Identität, Gerätezustand und Datenklassifizierung kombinieren.
Besonders weitreichend sind die Möglichkeiten zusammen mit Microsoft Purview Endpoint DLP.
Edge kann dabei beispielsweise Richtlinien für:
- Datei-Uploads,
- Downloads,
- Copy & Paste,
- Drucken und
- andere Übertragungen sensibler Informationen
durchsetzen.
Microsoft beschreibt ausdrücklich Szenarien, in denen sensible Informationen nicht an nicht verwaltete Cloud-Anwendungen oder generative KI-Dienste übertragen werden dürfen.
Gerade in Organisationen, die ohnehin stark auf Windows und Microsoft 365 setzen, kann Edge deshalb sehr tief in die vorhandene Sicherheitsarchitektur integriert werden.
Firefox Enterprise
Mozilla schlägt mit dem neuen Firefox Enterprise einen teilweise anderen Weg ein.
Wichtig ist zunächst die Abgrenzung zum bereits länger bekannten klassischen Enterprise-Management von Firefox.
Firefox unterstützt schon seit Jahren zentrale Unternehmensrichtlinien. Diese können beispielsweise über Active-Directory-Gruppenrichtlinien, Microsoft Intune oder eine policies.json verteilt werden.
Mit Firefox Enterprise geht Mozilla inzwischen deutlich weiter.
Zum Zeitpunkt dieses Artikels befindet sich Firefox Enterprise beginnend mit Firefox Enterprise 158 noch im Early Access. Die Lösung richtet sich ausdrücklich an Organisationen mit erhöhten Anforderungen an Sicherheit, Governance und Compliance, beispielsweise Behörden und regulierte Unternehmen.
Eine Besonderheit ist die Infrastruktur.
Die zentrale Admin-Konsole wird auf eigener Infrastruktur betrieben. Auch unterstützende Dienste wie Telemetrie, Crash-Erfassung, Synchronisierung, Remote Settings und Browser-Updates können dabei innerhalb der eigenen Infrastruktur betrieben werden. Die entsprechenden Daten müssen damit nicht an Mozilla übertragen werden.
Über die Konsole können unter anderem Benutzer, Geräte, Sitzungen und Richtlinien verwaltet werden.
Auch DLP gehört inzwischen zum Konzept. Für ausgewählte Websites können beispielsweise Einfügen, Datei-Uploads, Downloads oder Drucken blockiert oder mit Warnungen versehen werden. Mozilla nennt selbst das Beispiel, das Einfügen von Informationen in nicht freigegebene KI-Werkzeuge zu verhindern.
Gerade für Organisationen, die größeren Wert auf selbst betriebene Infrastruktur und Datenhoheit legen, könnte dieser Ansatz interessant werden.
Browser-Management ist nicht dasselbe wie Endpoint-Security
Trotz der umfangreichen Sicherheitsfunktionen ersetzt Browser-Management keine klassische Endpoint-Security.
Ein Endpoint-Security-System betrachtet den gesamten Computer.
Dazu gehören beispielsweise:
- laufende Prozesse,
- Dateien,
- Speicher,
- Netzwerkverbindungen,
- Schadsoftware,
- Betriebssystemereignisse,
- USB-Geräte und
- lokale Anwendungen.
Ein Browser-Management-System konzentriert sich dagegen auf den Bereich, der innerhalb des Browsers stattfindet.
Genau diese Spezialisierung ist sein Vorteil.
Der Browser kennt beispielsweise:
- die aufgerufene Website,
- den aktiven Benutzer,
- den Browserkontext,
- einen Upload-Vorgang,
- einen Download,
- einen Zwischenablagevorgang,
- einen Druckvorgang und
- teilweise die Klassifizierung der betroffenen Daten.
Damit kann eine Entscheidung genau in dem Moment getroffen werden, in dem ein Benutzer eine bestimmte Aktion ausführt.
Endpoint-Security und Browser-Security ergänzen sich deshalb.
Eine moderne Sicherheitsarchitektur benötigt häufig beides.
Der Browser als Policy Enforcement Point
Aus architektonischer Sicht entsteht dadurch eine interessante Entwicklung.
Der Browser wird zu einem sogenannten Policy Enforcement Point.
Er setzt Sicherheitsentscheidungen direkt dort durch, wo Benutzer mit Daten arbeiten.
Ein Beispiel:
Ein Beschäftigter öffnet einen externen KI-Dienst.
Der Aufruf selbst ist erlaubt.
Anschließend kopiert der Benutzer Informationen aus einem internen Dokument.
Beim Versuch, diese Informationen in den KI-Dienst einzufügen, greift eine Browser-DLP-Richtlinie.
Je nach Konfiguration könnte nun:
- die Aktion lediglich protokolliert,
- eine Warnung angezeigt,
- eine Begründung verlangt oder
- der Vorgang vollständig blockiert werden.
Das ist wesentlich granularer als eine einfache Firewallregel.
Die Firewall erkennt möglicherweise nur:
Client kommuniziert mit KI-Plattform.
Der Browser erkennt dagegen:
Benutzer versucht gerade, bestimmte Informationen in diese Plattform einzufügen.
Das ist ein erheblicher Unterschied.
Besonders relevant durch generative KI
Generative KI macht die Entwicklung besonders sichtbar.
Früher mussten größere Datenmengen bewusst exportiert oder an externe Systeme übertragen werden.
Heute reicht häufig Copy & Paste.
Beschäftigte können einen Text innerhalb weniger Sekunden in ein KI-System übertragen.
Und gerade weil KI-Werkzeuge einen erheblichen praktischen Nutzen haben, ist ein vollständiges Verbot häufig weder sinnvoll noch langfristig durchsetzbar.
Die bessere Fragestellung lautet deshalb nicht:
Wie verhindern wir KI?
Sondern:
Welche Informationen dürfen mit welchen KI-Diensten verarbeitet werden?
Aus dieser Fragestellung entsteht ein wesentlich differenzierteres Sicherheitsmodell.
Beispielsweise:
Öffentliche Informationen dürfen mit externen KI-Diensten verarbeitet werden.
Interne Informationen dürfen nur mit ausdrücklich freigegebenen Diensten verwendet werden.
Vertrauliche oder besonders schützenswerte Informationen dürfen die eigene Infrastruktur überhaupt nicht verlassen.
Der Browser kann eine der technischen Komponenten sein, mit denen solche Vorgaben tatsächlich umgesetzt werden.
Bedeutung für Unternehmen
Für Unternehmen verändert sich dadurch die Browserstrategie.
Die Auswahl eines Browsers betrifft nicht mehr nur:
- Geschwindigkeit,
- Kompatibilität oder
- Benutzerfreundlichkeit.
Zunehmend spielen Fragen eine Rolle wie:
- Wie können Browser zentral verwaltet werden?
- Welche DLP-Möglichkeiten existieren?
- Welche Daten werden an den Hersteller übertragen?
- Können externe KI-Dienste kontrolliert werden?
- Wie werden Erweiterungen verwaltet?
- Können Security-Ereignisse an ein SIEM übertragen werden?
- Wie lässt sich die Browserkonfiguration revisionssicher dokumentieren?
- Wie funktioniert die Integration mit bestehenden Identity- und Endpoint-Systemen?
Der Browser wird damit Bestandteil der Sicherheitsarchitektur.
Bedeutung für Behörden
Für öffentliche Verwaltungen ist diese Entwicklung besonders relevant.
Behörden arbeiten mit zahlreichen schutzbedürftigen Informationen.
Dazu gehören beispielsweise:
- Bürgerdaten,
- Sozialdaten,
- Personalinformationen,
- Finanzdaten,
- Informationen aus Fachverfahren,
- interne Stellungnahmen,
- vertrauliche Dokumente und
- Sicherheitsinformationen.
Gleichzeitig werden immer mehr Verwaltungsanwendungen webbasiert.
Der Browser wird dadurch zu einer zentralen Schnittstelle zwischen internen Daten und externen Diensten.
Hinzu kommt der zunehmende Einsatz generativer KI.
Eine reine Dienstanweisung mit dem Hinweis:
„Keine personenbezogenen Daten in externe KI-Dienste eingeben“
ist zwar organisatorisch wichtig, technisch verhindert sie einen Fehler jedoch nicht.
Browser-DLP kann hier eine zusätzliche Schutzebene darstellen.
Nicht als Ersatz für Schulung, Datenschutz oder organisatorische Regeln, sondern als technische Ergänzung.
Browser-Sicherheit wird Teil der Governance
Genau deshalb sollte Browser-Management nicht ausschließlich als Aufgabe der Clientadministration verstanden werden.
Das Thema berührt gleichzeitig:
- Informationssicherheit,
- Datenschutz,
- Identity Management,
- Endpoint Management,
- Cloud Governance,
- KI-Governance,
- Zero Trust,
- Data Loss Prevention und
- Compliance.
Unternehmen und Behörden sollten deshalb zunehmend definieren, welchen Sicherheitsstatus ein Browser innerhalb ihrer Infrastruktur besitzt.
Ein vollkommen unverwalteter Browser auf einem verwalteten Arbeitsplatz passt immer schlechter zu modernen Sicherheitsmodellen.
Die entscheidende Frage lautet künftig nicht mehr nur:
Welchen Browser verwenden wir?
Sondern:
Wie wird dieser Browser verwaltet, überwacht und in unsere Sicherheitsarchitektur integriert?
Chrome, Microsoft Edge und Firefox entwickeln sich zunehmend von klassischen Webbrowsern zu Sicherheitsplattformen.
Sie sind inzwischen nicht mehr nur das Fenster zum Internet.
Sie sind die Schnittstelle zwischen Benutzern, Unternehmensdaten, Cloudanwendungen, SaaS-Plattformen und künstlicher Intelligenz.
Und genau an dieser Schnittstelle entstehen neue Risiken.
Copy & Paste, Datei-Uploads, Downloads oder Druckvorgänge wirken zunächst wie alltägliche Browserfunktionen. Tatsächlich können sie jedoch Datenkanäle darstellen, über die sensible Informationen eine Organisation verlassen.
Klassische Webfilter können dieses Problem nur teilweise lösen.
Moderne Enterprise-Browser verfolgen deshalb einen deutlich granulareren Ansatz. Sie kombinieren zentrale Verwaltung, Richtlinien, Identitäten, Gerätezustände, Data Loss Prevention und Sicherheitsprotokollierung.
Chrome Enterprise, Microsoft Edge for Business und Firefox Enterprise setzen dabei unterschiedliche Schwerpunkte.
Google integriert Chrome zunehmend in eine cloudbasierte Zero-Trust- und Data-Security-Plattform.
Microsoft verbindet Edge eng mit Purview, Defender, Intune und Entra.
Mozilla wiederum verfolgt mit Firefox Enterprise einen Ansatz, bei dem zentrale Verwaltung und verschiedene unterstützende Browserdienste auf der Infrastruktur der jeweiligen Organisation betrieben werden können.
Damit wird der Browser zu einem neuen Kontrollpunkt der Unternehmens-IT.
Oder anders formuliert:
Wer heute seine Cloud-, SaaS- und KI-Nutzung absichern möchte, sollte nicht nur auf Firewall und Endpoint-Security schauen. Er sollte auch kontrollieren, was direkt im Browser passiert.
Im nächsten Teil der Serie geht es deshalb um eines der derzeit größten Probleme in diesem Bereich: Shadow AI – wenn Beschäftigte ChatGPT, Gemini, Claude und andere KI-Dienste eigenständig für dienstliche Aufgaben einsetzen.