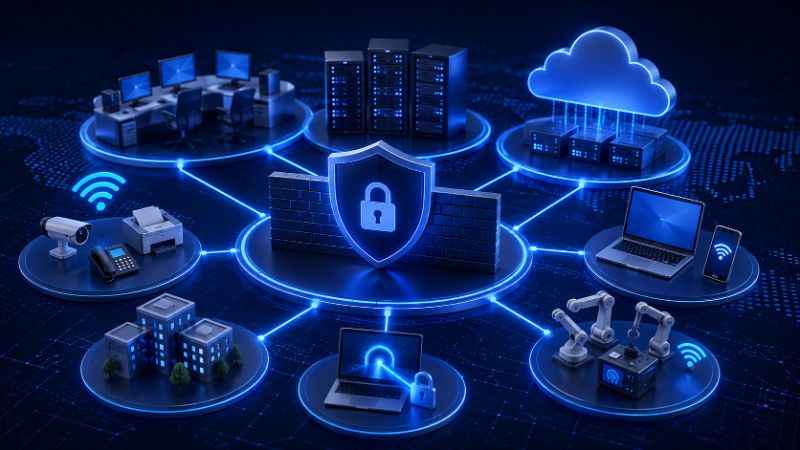
Ein kompromittierter Arbeitsplatz sollte Angreifern nicht den Weg durch das gesamte Netzwerk öffnen. Dieser Beitrag zeigt, wie Netzwerksegmentierung, VLANs, interne Firewalls und Mikrosegmentierung die Ausbreitung von Angriffen begrenzen. Außerdem erfahren Sie, wie Zero Trust sowie sichere VPN- und Remote-Access-Konzepte zu einer widerstandsfähigen NIS-2-Architektur beitragen.
Welche Systeme Ihrer Organisation sind tatsächlich aus dem Internet erreichbar? Die Kombination aus SpiderFoot und Shodan ermöglicht eine umfassende Analyse der externen Angriffsfläche. Erfahren Sie, wie offene Ports, VPN-Gateways, Firewalls und vergessene Dienste sichtbar werden und warum diese Informationen für moderne IT-Sicherheit unverzichtbar sind.
Erfahre in dieser Schritt-für-Schritt-Anleitung, wie du NetBird – eine moderne, Zero-Trust-basierte VPN-Plattform mit WireGuard – sicher auf deinem eigenen Server installierst und betreibst, inklusive HTTPS, Docker und Admin-Panel.
NetBird ist eine moderne Open-Source-VPN-Lösung auf Basis von WireGuard mit Zero-Trust-Security, Peer-to-Peer-Kommunikation und einfacher Verwaltung – ideal für Unternehmen, IT-Teams und Self-Hoster.
In dieser Schritt-für-Schritt-Anleitung lernst du, wie du mit WireGuard mehrere Linux-Server sicher zu einem internen VPN verbindest. Inklusive Konfigurationsskripten, Beispielen und Tipps zur Fehlerbehebung – ideal für den Aufbau eines privaten Netzwerks mit internen IPs.